

DLPとは
DLP(Data Loss Prevention)とは、機密情報や重要データを識別・監視し、外部への漏えいや紛失を防ぐためのセキュリティ対策です。あらかじめ設定したポリシーをもとに保護対象となるデータを判別し、不適切な送信やコピー、もち出しなどを検知・制御します。
例えば、従業員が機密情報を含むファイルを社外のメールアドレスへ送信しようとした場合、警告を表示したり送信をブロックしたりします。また、USBメモリへのコピーやクラウドストレージへのアップロード、印刷などを制限できる製品もあります。
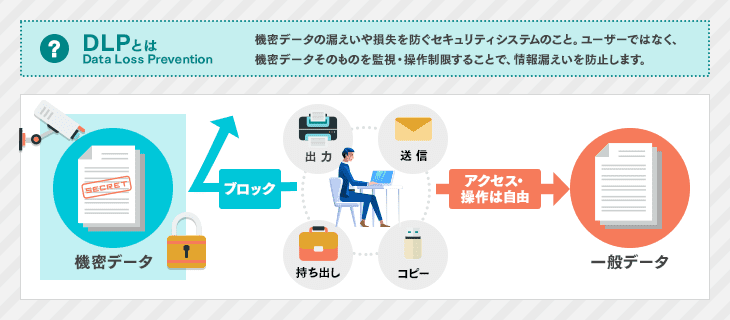
DLPの大きな特徴は、ユーザーだけでなく「データそのもの」に着目して情報漏えいを防ぐ点です。そのため、外部からの不正アクセスだけでなく、従業員の誤操作や内部不正による情報流出への対策にも活用されています。
DLPで防げる情報漏えいの例
DLPでは、製品の対応範囲に応じて次のような操作を検知・制御できます。
| 情報漏えいにつながる操作 | DLPによる対策例 |
|---|---|
| 機密情報を含むメールの誤送信 | 警告・送信ブロック |
| USBメモリへのコピー | 書き込みの禁止・制限 |
| クラウドサービスへのアップロード | 検知・遮断 |
| 機密文書の印刷 | 印刷の禁止・制限 |
| ファイルのコピーや画面キャプチャ | 操作の制限 |
具体的な対応範囲は製品によって異なります。DLP製品を比較したい方は、以下から各製品の資料を取り寄せて確認してみましょう。
DLPとほかのセキュリティ対策との違い
DLP以外にも、IT資産管理やEDR、暗号化などさまざまなセキュリティ対策があります。それぞれ目的や保護対象が異なるため、違いを理解したうえで組み合わせることが重要です。
| 対策 | 主な目的 | 主な保護・管理対象 |
|---|---|---|
| DLP | 機密情報の外部流出を防ぐ | データ |
| IT資産管理 | IT資産や利用状況を管理する | PC・ソフトウェア・操作情報など |
| EDR | 端末への侵害を検知・調査・対応する | PC・サーバなどのエンドポイント |
| 暗号化 | 第三者によるデータ内容の閲覧を防ぐ | ファイル・保存データ・通信データなど |
従来の情報漏えい対策との違い
従来の情報漏えい対策では、ユーザーのアクセス権限や操作ログ、端末などを管理し、不正な利用を防ぐ方法が広く用いられています。一方、DLPは保護すべきデータを識別し、そのデータがどのように利用・移動されているかを監視する点が特徴です。
例えば、正規の権限をもつ従業員が誤って機密情報を社外へ送信するケースでは、アクセス制御だけでは防止が難しい場合があります。DLPなら、データの内容や設定したポリシーをもとに送信を検知し、警告やブロックにつなげられます。
ただし、DLPだけですべての情報セキュリティリスクを防げるわけではありません。アクセス制御やログ管理、暗号化などと組み合わせ、複数の対策を講じることが重要です。
IT資産管理との違い
IT資産管理は、企業が保有するPCやサーバ、ソフトウェア、ライセンスなどのIT資産を把握・管理するための仕組みです。端末の利用状況や操作ログを管理し、不正利用の把握やセキュリティ管理に活用される製品もあります。
一方、DLPは機密情報そのものを識別し、コピーや送信、もち出しなどを監視・制御することに重点を置きます。「端末や利用状況を管理したい」場合はIT資産管理、「重要データの流出を防ぎたい」場合はDLPが主な選択肢です。
IT資産管理について詳しく知りたい方は、以下の記事もあわせてご覧ください。
EDRとの違い
EDR(Endpoint Detection and Response)は、PCやサーバなどのエンドポイントを監視し、サイバー攻撃の兆候を検知・調査・対応するためのセキュリティ対策です。
DLPが機密データの送信やコピー、外部もち出しなどを制御するのに対し、EDRは端末上で発生する不審な挙動や侵害を検知し、被害の拡大防止につなげます。目的が異なるため、重要情報の流出とサイバー攻撃の双方に備えたい場合には併用も検討しましょう。
EDRの仕組みや特徴については、以下の記事で詳しく解説しています。
暗号化との違い
暗号化は、データを一定の規則によって変換し、権限をもたない第三者が内容を読み取れない状態にする対策です。万が一ファイルや通信データが外部へ流出した場合でも、内容を読み取られるリスクを低減します。
一方、DLPはデータが外部へ流出する操作そのものを検知・制御する仕組みです。DLPで流出を防ぎ、暗号化によって流出時のリスクを抑えるなど、両者を組み合わせることで多層的な対策につながります。
暗号化の仕組みや種類について詳しく知りたい方は、以下の記事も参考にしてください。
DLPの仕組み
DLPは、保護対象となる機密情報を識別し、その利用状況を監視して、設定したルールに反する操作を検知・制御します。一般的なデータ保護の流れを見ていきましょう。
1.機密情報を識別・分類する
まず、顧客情報や個人情報、契約書、設計図、財務情報など、自社で保護すべきデータを定めます。キーワードや正規表現、フィンガープリントなどを利用してデータを識別し、重要度に応じて分類します。
2.機密情報の利用や移動を監視する
次に、識別した機密情報がどのように扱われているかを監視します。端末上でのコピーや印刷、メール送信、Webへのアップロード、クラウドストレージへの保存など、製品が対応する経路を継続的にチェックします。
3.ポリシー違反を検知・制御する
設定したセキュリティポリシーに反する操作が行われた場合、DLPがその操作を検知します。例えば、「顧客情報を社外アドレスへメール送信しない」といったルールを設定し、該当する操作に警告を表示したり、送信をブロックしたりします。
4.管理者へ通知し対応につなげる
ポリシー違反や情報漏えいにつながる操作を検知した際に、管理者へアラートを通知できる製品もあります。発生した操作や対象データを確認し、必要に応じて調査やルールの見直しにつなげます。
DLPが機密情報を判別する方法
DLPが重要データを判別する代表的な方法として、キーワード・正規表現とフィンガープリントがあります。
キーワードや正規表現による判別
あらかじめキーワードや正規表現を指定し、条件に該当するデータを重要情報として判別する方法です。氏名や住所、電話番号、クレジットカード番号など、一定のパターンをもつ情報を検出する際に活用されます。ただし、判別条件が多い場合は、ルールの登録や調整に手間がかかる場合があります。
フィンガープリントによる判別
フィンガープリントとは、データがもつ特徴を「指紋」のように登録し、機密情報を判別する方法です。あらかじめ重要文書などの特徴を登録しておけば、同一または類似するデータを検出できます。
文書の一部が変更されていても類似性をもとに検出できる場合があり、大量のキーワードを個別に登録する手間を抑えながら機密情報を監視できます。
DLPの主な機能
DLPには、機密情報の利用状況を監視し、さまざまな経路からの流出を防ぐ機能があります。代表的な機能は以下のとおりです。
- ■デバイス制御機能
- USBメモリなどの外部デバイスへの書き込みやデータのもち出しを制御する機能。
- ■印刷・コピー制限機能
- 機密情報を含むデータのコピーや印刷、画面キャプチャなどを制限し、紙や画像を介した情報流出を防ぐ機能。
- ■Web制御機能
- Webサイトやクラウドサービスへの機密情報のアップロードなどを監視し、ポリシーに反する操作を制御する機能。
- ■コンテンツ監視機能
- ファイルやサーバなどに保存されているデータを監視し、機密情報に該当するコンテンツを検出する機能。
- ■メールセキュリティ機能
- メール本文や添付ファイルに含まれる機密情報を検知し、警告や送信ブロックなどを行う機能。
- ■システム運用・管理機能
- 利用者や部門ごとにポリシーを設定し、検知状況やアラートなどを一元的に管理する機能。
製品によって搭載機能や対応範囲は異なります。以下の記事では、DLPの機能についてより詳しく解説しています。あわせてご覧ください。
代表的なDLPの種類
DLPは、保護したい場所や情報が通る経路によっていくつかの種類に分けられます。「どこにある情報を」「どの経路から守りたいのか」を整理し、自社に適したタイプを選びましょう。
エンドポイントDLP
エンドポイントDLPは、PCやタブレットなど、従業員が利用する端末上での情報もち出しを防ぐタイプです。USBメモリへのコピー、印刷、画面キャプチャなどを制御し、内部不正や操作ミスによる情報漏えいを防止します。
テレワークを導入している企業や、従業員が日常的に機密情報を扱う企業など、端末単位で細かな制御を行いたい場合に適しています。
ネットワークDLP
ネットワークDLPは、ネットワークを通過する通信を監視し、機密情報の外部送信を防ぐタイプです。メール送信やWebへのアップロードなどをチェックし、ポリシーに違反する通信を検知・遮断します。
社外とのデータのやり取りが多く、複数の通信経路から情報が流出するリスクを抑えたい企業に向いています。
ストレージDLP
ストレージDLPは、ファイルサーバや共有領域、ストレージなどに保存されているデータを監視・保護するタイプです。保存データをスキャンし、機密情報の所在や不適切な保管状況を把握するために利用されます。
「社内のどこに重要情報が保管されているかわからない」「蓄積したファイルの管理状況を見直したい」といった企業に適しています。
クラウドDLP
クラウドDLPは、SaaSやクラウドストレージなど、クラウド環境で扱われるデータを保護するタイプです。クラウド上に保存されたファイルや、サービスを介した共有・送信などを監視します。
Microsoft 365やGoogle Workspace、Boxなどのクラウドサービスを業務で利用し、クラウド経由の情報漏えいを防ぎたい企業に向いています。
統合型DLP
統合型DLPは、エンドポイント・ネットワーク・ストレージ・クラウドなど、複数の領域を横断して監視・管理するタイプです。さまざまな場所で扱われる機密情報を一元的に可視化し、共通のポリシーで制御できます。
オンプレミスとクラウドを併用している企業など、機密情報が複数の環境に分散している場合に検討しやすいでしょう。
DLPが必要な企業・導入を検討すべきケース
DLPは特に、情報漏えいが事業や顧客へ大きな影響を及ぼす企業や、データを扱う場所・経路が増えている企業で有効です。以下に該当する場合は導入を検討しましょう。
顧客情報や個人情報を大量に扱う企業
顧客の氏名や住所、連絡先、決済情報などを大量に扱う企業では、情報漏えいが発生すると顧客への影響だけでなく、企業の信用低下にもつながります。DLPで対象データを識別し、メール送信やファイル共有などを監視することで、誤操作や内部不正による流出リスクを抑えられます。
設計図や研究データなどの機密情報を扱う企業
製品設計や研究開発、技術情報、営業秘密などを保有する企業にもDLPが適しています。特定の重要文書を監視対象として登録し、外部への送信やもち出しを制御することで、知的財産の保護につなげられます。
テレワークやクラウド利用が多い企業
テレワークやクラウドサービスの活用によって、社外からデータへアクセスする機会や情報を共有する経路が増えています。端末やクラウド上のデータまで監視対象を広げたい場合には、エンドポイントDLPやクラウドDLPが候補になります。
USBやメールによる情報もち出しを防ぎたい企業
USBメモリへのコピーやメールの誤送信など、従業員の操作を起点とする情報漏えいを防ぎたい場合にもDLPが役立ちます。機密データを判別し、条件に該当する操作のみを警告・制限することで、業務への影響を考慮しながら対策できます。
内部不正や誤操作への対策を強化したい企業
正規のアクセス権限をもつ従業員でも、操作ミスや不適切なもち出しによって情報漏えいを起こす可能性があります。DLPはユーザーの権限だけでなくデータの内容に着目して監視するため、内部からの情報流出対策を強化したい場合に適しています。
「自社に合うDLP製品を診断してみたい」「どんな観点で選べばいいかわからない」という方向けの診断ページもあります。
簡単な質問に答えるだけで、最適なシステムを案内します。
無料で今すぐ利用できますので、下のリンクから診断を開始してください。

DLPを導入するメリット
DLPの導入によって、機密情報の流出防止だけでなく、情報管理の効率化やセキュリティ体制の強化にもつながります。主なメリットを紹介します。
情報漏えいを未然に防止できる
DLPは機密情報の利用状況を監視し、ポリシーに反する操作をリアルタイムで検知します。外部への送信やもち出しが行われる前に警告やブロックを行うことで、情報漏えいの未然防止につなげられます。
発生後のログ確認だけでなく、情報が外部へ流出する段階で制御できる点がDLPの強みです。
内部不正やヒューマンエラーにも対策できる
情報漏えいは外部からのサイバー攻撃だけでなく、従業員の誤操作や不適切なもち出しによって発生する場合もあります。
例えば、機密情報を含むファイルを誤った宛先へメール送信しようとした際に警告を表示したり、USBメモリへのコピーを禁止したりすることで、人為的なミスや内部不正による情報流出を防ぎやすくなります。
機密情報の管理負担を軽減できる
社内にある大量のデータを人の手だけで確認し、重要情報を継続的に監視するのは容易ではありません。DLPでは、あらかじめ設定した条件をもとに機密情報を自動で識別・監視できます。
アラートやログを管理画面で確認できる製品を活用すれば、重要度の高い事象を中心に対応でき、セキュリティ担当者の管理負担軽減にもつながります。
コンプライアンス強化につながる
個人情報や機密情報を適切に管理する仕組みを整備することは、法令・社内規程の遵守や取引先からの信頼確保にも重要です。
DLPによって機密情報の利用状況を把握し、不適切な操作を制御することで、情報管理ルールをシステム上で徹底しやすくなります。
DLP導入時の注意点
DLPは情報漏えい対策に役立ちますが、導入するだけで十分な効果が得られるとは限りません。自社の業務や利用環境にあわせてポリシーを設定し、継続的に運用する必要があります。
保護する機密情報を明確にする
DLPは、あらかじめ定めたルールにもとづいて機密情報を識別します。そのため、保護対象が曖昧なままでは適切なポリシーを設定できません。
顧客情報や契約書、設計書、財務情報など、漏えいした際の影響が大きい情報を洗い出し、重要度や利用状況に応じて優先順位をつけましょう。
誤検知や過剰な制限を防ぐ
DLPのルールを厳しく設定しすぎると、問題のないメール送信やファイル共有まで制限され、業務効率を低下させる可能性があります。
導入初期は監視やアラートを中心に運用し、検知状況を確認しながら制御範囲を調整するなど、業務とセキュリティのバランスを取ることが大切です。
自社の利用環境への対応範囲を確認する
DLP製品によって、対応するOSや端末、メール、クラウドサービス、ファイルサーバなどは異なります。
現在のシステム環境だけでなく、今後利用を予定しているクラウドサービスなども踏まえ、必要なデータの保存場所や通信経路をカバーできる製品を選びましょう。
導入後の運用体制を整える
DLPは導入後も、アラートへの対応やポリシーの更新、監視対象の見直しなどが必要です。管理者や対応フローが明確でなければ、アラートが放置されたり、実態に合わないルールが残ったりする可能性があります。
担当者や対応手順を決めるとともに、従業員にも利用ルールや制御の目的を周知しましょう。情報セキュリティ教育と組み合わせて運用することも重要です。
DLP製品の選び方
DLPは製品ごとに保護できる範囲や機能、運用方法が異なります。導入目的と自社の環境を整理し、以下のポイントを比較しましょう。
保護したいデータや経路に対応しているか
まずは、どのデータをどの経路から守りたいのかを明確にします。USBメモリへのコピーを防ぎたい場合はエンドポイント、メールやWeb経由の送信を監視したい場合はネットワークなど、目的に適した機能が必要です。
機密情報が複数の場所に分散している場合は、エンドポイント・ネットワーク・クラウドなどを横断して管理できる製品も比較しましょう。
クラウド・SaaS環境に対応しているか
Microsoft 365やGoogle Workspace、各種クラウドストレージなどを利用している場合は、対象サービス上のデータを監視・制御できるか確認します。クラウド利用を今後拡大する予定がある場合は、現在の環境だけでなく将来的な拡張性も比較ポイントになります。
検知ルールを柔軟に設定できるか
自社で扱う機密情報の種類に応じて、キーワードや正規表現、フィンガープリントなどの判別方法を設定できるか確認しましょう。また、利用者や部署、データの重要度などに応じてポリシーを細かく設定できると、業務にあわせた運用がしやすくなります。
誤検知や運用負荷を抑えられるか
検知精度だけでなく、アラートの確認やポリシー変更などの日常的な管理作業も重要です。管理画面の使いやすさやアラートの絞り込み、レポート機能、導入・運用サポートなどを比較しましょう。
自社の要件に合う製品を選ぶには、複数のDLPを比較することが大切です。各製品の機能や対応環境、価格を詳しく確認したい方は、以下から資料を取り寄せて比較してみてください。
DLPに関するよくある質問
DLPの導入を検討する際によくある疑問について、簡潔に回答します。
- ■Q1:DLPとは何の略ですか?
- DLPは「Data Loss Prevention」の略です。企業が保有する機密情報や重要データを識別・監視し、不正な送信やコピー、外部もち出しなどを防ぐためのセキュリティ対策を指します。
- ■Q2:DLPとEDRの違いは何ですか?
- DLPは機密データの流出防止を主な目的とするのに対し、EDRはPCやサーバなどへのサイバー攻撃を検知・調査・対応することが主な目的です。保護する対象や役割が異なるため、必要に応じて併用します。
- ■Q3:DLPとIT資産管理の違いは何ですか?
- IT資産管理は、PCやソフトウェアなどのIT資産や利用状況を管理する仕組みです。一方、DLPは機密情報そのものを識別し、送信・コピー・もち出しなどを監視・制御します。
- ■Q4:DLPではどのような情報漏えいを防げますか?
- メールによる誤送信、USBメモリへのコピー、クラウドサービスへのアップロード、印刷や画面キャプチャなどによる情報もち出しを検知・制御できます。ただし、対応範囲は製品によって異なります。
- ■Q5:DLPはクラウドサービスの情報漏えいにも対応できますか?
- クラウドDLPなど、SaaSやクラウドストレージ上のデータを監視・保護できる製品があります。利用しているクラウドサービスが対象製品に対応しているか、導入前に確認しましょう。
まとめ
DLPは、機密情報や重要データそのものを識別・監視し、メールの誤送信やUSBへのコピー、クラウドへのアップロードなどによる情報漏えいを防ぐセキュリティ対策です。IT資産管理やEDR、暗号化とは役割が異なるため、自社のリスクに応じて組み合わせることが重要です。
DLP製品によって、対応するデータや環境、監視・制御できる経路は異なります。まずは複数製品の資料を取り寄せ、必要な機能や対応範囲、運用方法を比較して、自社に適したDLPを検討しましょう。



