

EDRとは
EDR(Endpoint Detection and Response)とは、パソコンやサーバなどのエンドポイントを監視し、サイバー攻撃の兆候を検知・調査・対応するセキュリティ対策です。
従来のアンチウイルスやEPPが「脅威の侵入を防ぐ」ことを主な目的とするのに対し、EDRは侵入後の不審な挙動をいち早く発見し、被害の拡大を防ぐことに強みがあります。簡単にいえば、EDRは「侵入されないための対策」ではなく、「侵入された場合に素早く気づき、対処するための対策」です。
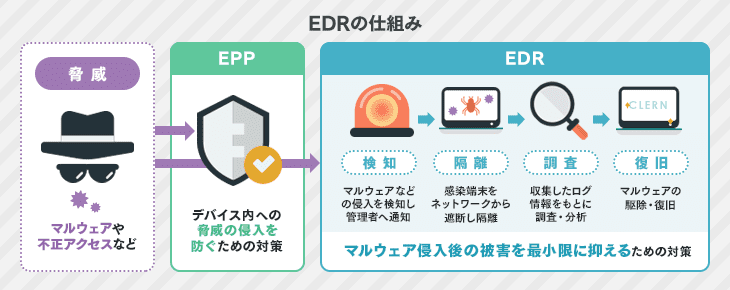
近年は、ランサムウェアやゼロデイ攻撃など、従来型のセキュリティ対策だけでは防ぎきれない脅威もあります。そのため、EPPなどによる事前防御に加えて、侵入後の脅威を検知・対処するEDRを組み合わせ、多層的にエンドポイントを保護することが重要です。
EDRの仕組み
EDRは、エンドポイントから操作ログやプロセス、通信状況などの情報を収集し、不審な挙動を分析・検知して対処する仕組みです。一般的には、次のような流れで脅威に対応します。
- 1.エンドポイント上の操作ログやプロセス、通信状況などを継続的に収集する
- 2.収集したデータを分析し、不審な挙動や異常なパターンを検知する
- 3.管理者へアラートを通知し、侵入経路や影響範囲を調査する
- 4.必要に応じて感染端末の隔離や不審なプロセスの停止などを行う
- 5.復旧や再発防止に必要な情報を確認する
このようにEDRは、ウイルスの検出だけでなく、脅威を検知したあとの調査や封じ込めまで支援する点が特徴です。
EDRの主な機能
EDRには、エンドポイントの継続的な監視から脅威の検知、調査、対処までを支援する機能が搭載されています。代表的な機能は以下のとおりです。
| 機能 | 概要 |
|---|---|
| エンドポイントの監視・ログ収集 | 各端末のプロセスやファイル操作、通信などを監視し、調査に必要なログを収集します。 |
| 不審な挙動の検知・分析 | 収集した情報を分析し、マルウェア感染や不正アクセスにつながる不審な挙動を検知します。 |
| アラート通知 | 脅威や異常を検知した際に管理者へ通知し、迅速な確認や対応を促します。 |
| 感染端末の隔離・封じ込め | 感染が疑われる端末をネットワークから隔離したり、不審なプロセスを停止したりして被害拡大を防ぎます。 |
| 原因・影響範囲の調査 | 蓄積したログをもとに、侵入経路や攻撃の流れ、影響を受けた端末などを調査します。 |
EDRは何を検知できる?具体例を紹介
EDRが監視する対象や検知方法は製品によって異なりますが、エンドポイント上で発生するさまざまな不審な挙動を検知するために活用されます。例えば、以下のような挙動です。
- ●不審なプログラムやプロセスの実行
- ●ファイルの不自然な作成・変更・大量暗号化
- ●通常とは異なる外部サーバとの通信
- ●不審な権限変更や認証情報へのアクセス
- ●ほかの端末やサーバへ攻撃を広げようとする挙動
- ●正規のツールやコマンドを悪用した不審な操作
従来のアンチウイルスは、マルウェアの特徴と定義ファイルを照合して検知する方式が中心でした。一方、EDRは端末上の挙動やログを継続的に監視・分析することで、従来の方法だけでは発見しにくい攻撃の兆候を捉えます。
ただし、検知できる脅威や分析方法、自動対応の範囲は製品によって異なります。導入時には、自社が想定する脅威への対応状況を確認しましょう。
EDRとEPP・NGAV・MDR・XDRの違い
EDRとあわせて使われる用語に、EPPやNGAV、MDR、XDRがあります。それぞれ役割や対象範囲が異なるため、違いを整理しておきましょう。
| 種類 | 主な役割 | 特徴 |
|---|---|---|
| EPP | 脅威の侵入を防ぐ | エンドポイントへのマルウェア侵入や実行を防止する事前対策 |
| NGAV | 未知のマルウェアなどを検知・防御する | AIや機械学習、振る舞い検知などを活用した次世代型アンチウイルス |
| EDR | 侵入後の脅威を検知・調査・対処する | エンドポイントを継続的に監視し、被害拡大の防止を支援 |
| MDR | 脅威の監視・分析・対応を支援する | EDRなどのセキュリティ製品を専門家が監視・運用するサービス |
| XDR | 複数領域の脅威を横断的に分析する | エンドポイントだけでなくネットワークやメール、クラウドなども統合的に監視・分析 |
EDRとEPPの違い
EDRとEPPの大きな違いは、セキュリティ対策を行うタイミングと役割です。EPPはマルウェアなどの脅威をエンドポイントへ侵入・実行させない「事前防御」を担います。一方、EDRは侵入後の不審な挙動を検知し、調査や封じ込めにつなげる「事後対策」を担います。
どちらか一方だけですべての脅威に備えるのではなく、EPPで侵入リスクを抑え、突破された場合にEDRで検知・対処するなど、組み合わせて利用するのが効果的です。
EDRとNGAVの違い
NGAV(Next Generation Anti-Virus)は、AIや機械学習、振る舞い検知などを活用して、従来のアンチウイルスでは発見しにくい脅威の侵入・実行を防ぐセキュリティ対策です。
NGAVが主に「事前防御」を担うのに対し、EDRは侵入後の不審な挙動を監視して検知・対処します。製品によってはNGAVとEDRの両方の機能を搭載しています。
EDRとMDRの違い
MDR(Managed Detection and Response)は、EDRなどのセキュリティ製品を活用し、脅威の監視や分析、インシデント対応を専門家が支援するサービスです。
EDRが脅威を検知・調査・対処するための「セキュリティ製品」であるのに対し、MDRはセキュリティ製品の監視・運用を専門家が支援する「サービス」という違いがあります。EDRを運用する人材やノウハウが不足している企業では、MDRも選択肢となります。
EDRとXDRの違い
XDR(Extended Detection and Response)は、エンドポイントだけでなく、ネットワークやメール、クラウドなど複数の領域から情報を収集し、脅威を横断的に分析・対処する仕組みです。
EDRがエンドポイントを中心に監視するのに対し、XDRはより広い範囲のセキュリティ情報を関連付けて分析する点が異なります。
なぜEDRが必要なのか
従来のウイルス対策に加えてEDRが必要とされる背景には、サイバー攻撃の高度化や働き方の変化があります。主な理由を解説します。
サイバー攻撃が高度化している
サイバー攻撃では、標的型攻撃やランサムウェアをはじめ、さまざまな手法が用いられています。正規のツールを悪用する攻撃など、従来型のアンチウイルスだけでは発見が難しいケースもあります。
侵入を完全に防ぐことだけに頼らず、侵入された場合にいち早く異常を検知し、被害を広げないための対策としてEDRが重要です。
従来のウイルス対策だけでは防ぎきれない
アンチウイルスやEPPはエンドポイントを守るうえで重要ですが、あらゆる攻撃を事前に防げるわけではありません。未知の脆弱性を悪用する攻撃や、不正に入手した認証情報を使う攻撃などでは、侵入を許す可能性があります。
そこで、EPPなどの事前防御とEDRによる事後対策を組み合わせ、侵入前から侵入後まで多層的に備える必要があります。
テレワークやクラウド利用が広がっている
テレワークやモバイルワークの普及により、社外から業務システムやクラウドサービスへアクセスする機会が増えました。端末が社内ネットワークの外で利用される場面も多く、ネットワークの境界だけで守るセキュリティ対策では十分でない場合があります。
PCやサーバなどのエンドポイント自体を継続的に監視するEDRは、利用場所を問わず端末の異常を把握するための対策として活用されています。
EDRを導入するメリット
EDRを導入すると、侵入後の脅威を早期に発見し、インシデント対応を迅速化できます。主なメリットは以下のとおりです。
サイバー攻撃を早期に検知できる
EDRはエンドポイントの挙動やログを継続的に監視するため、不審なプロセスや通信などサイバー攻撃の兆候を捉えやすくなります。攻撃が深刻化する前に異常へ気づくことで、迅速な対応につなげられます。
被害範囲や侵入経路を把握しやすい
EDRにはエンドポイント上のログが蓄積されるため、インシデント発生時にどの端末が影響を受けたのか、どのような経路で攻撃されたのかを調査しやすくなります。原因や影響範囲を把握できれば、復旧や再発防止策の検討にも役立ちます。
迅速な封じ込めで被害拡大を防げる
製品によっては、不審な端末をネットワークから隔離したり、悪意のあるプロセスを停止したりする機能を備えています。感染した端末からほかの端末やサーバへ攻撃が広がる前に対処しやすくなる点もメリットです。
以下の記事では、EDRを導入するメリットやデメリットについて詳しく解説しています。
EDRの導入が必要な企業とは
EDRの必要性は、扱う情報や働き方、既存のセキュリティ体制によって異なります。特に以下のような企業は導入を検討するとよいでしょう。
- ■機密情報や個人情報を扱う企業
- 顧客情報や個人情報、技術情報などを多く保有している企業では、サイバー攻撃による情報漏えいが大きな損失につながります。侵入後の脅威を早期に検知・対処できる体制の整備が重要です。
- ■テレワークやモバイルワークを行う企業
- 社外で利用するPCが多い場合、社内ネットワークを前提としたセキュリティ対策だけでは端末を十分に監視できないケースがあります。エンドポイントを継続的に監視するEDRが有効です。
- ■ランサムウェアなどへの対策を強化したい企業
- ランサムウェアをはじめとする高度なサイバー攻撃への備えを強化したい場合は、EPPなどによる侵入防止に加えて、侵入後を想定したEDRの導入が選択肢となります。
- ■インシデント発生時の調査を迅速化したい企業
- EDRで端末のログを継続的に収集しておけば、攻撃が発生した際の侵入経路や影響範囲を調査しやすくなります。インシデント対応にかかる時間や負担を軽減したい企業にも適しています。
EDRが必要でも、製品ごとに検知機能や対応範囲、運用支援などが異なるため、自社に適した製品を選ぶのは簡単ではありません。ITトレンドでは、過去にEDR製品を資料請求した方のお悩みや要望をもとに、簡単な質問に答えるだけでおすすめの製品を確認できる診断を用意しています。
無料で利用できるため、製品選びに迷っている方は活用してください。

EDRの費用相場
EDRの料金体系は、監視する端末数に応じたライセンス課金が一般的です。ただし、料金は製品や契約する端末数、機能範囲、運用支援の有無などによって大きく異なります。
EDRそのもののライセンス費用に加え、初期設定費用や運用に必要な人件費が発生する場合もあります。また、MDRやSOCなどの監視・運用サービスを利用すると、別途費用が必要です。
そのため、価格だけで比較するのではなく、必要な機能や運用支援を含めた総コストで検討することが大切です。具体的な料金を知りたい場合は、複数製品の資料を取り寄せて比較するとよいでしょう。
EDR製品を選ぶポイント
EDRは製品によって検知方法や対応範囲、運用支援などが異なります。自社に適したEDRを選ぶ際は、以下のポイントを確認しましょう。
検知・分析機能は自社の脅威に対応しているか
EDRを選ぶ際は、どのような情報を収集し、どのような方法で不審な挙動を検知するのか確認しましょう。外部の脅威インテリジェンスとの連携や複数端末のログを関連付けた分析など、製品によって検知・分析方法は異なります。
自社が想定する攻撃や利用環境を整理し、必要な検知・分析機能を備えているか比較してください。
調査・封じ込めを効率化できるか
脅威を検知するだけでなく、インシデント発生後の調査や対処を効率化できるかも重要です。侵入経路や影響範囲を可視化する機能、感染端末の隔離、不審なプロセスの停止など、対応機能を確認しましょう。
端末やネットワークへの負荷は問題ないか
EDRはエンドポイントから継続的に情報を収集するため、端末やネットワークへ一定の負荷がかかります。業務で使用する端末の性能やネットワーク環境を踏まえ、通常業務に影響しないかトライアルやPoCで確認すると安心です。
運用を継続できる体制があるか
EDRはアラートを検知したあと、内容を分析して適切に対処する必要があります。自社にセキュリティ人材が不足している場合は、24時間365日の監視やアラート分析、インシデント対応などを支援するMDRや運用代行サービスも検討しましょう。
具体的な製品を比較したい方は、以下の記事も参考にしてください。
EDR導入後の運用方法
EDRの効果を十分に発揮するためには、導入後の運用体制も重要です。アラートが発生した際に誰が確認し、どのような基準で対応するのか、あらかじめ役割や手順を決めておきましょう。
また、EDRが検知するすべてのアラートが重大な攻撃とは限りません。日常的にアラートを確認し、優先順位を判断して適切に対処するには、一定のセキュリティ知識が求められます。
自社だけで運用するのが難しい場合は、アラートの監視・分析やインシデント対応を支援するMDRや運用代行サービスを利用するのも一つの方法です。製品を選定する段階で、自社運用と外部委託のどちらが適しているか検討しましょう。
EDRに関するよくある質問
EDRについてよくある疑問をQ&A形式で解説します。
- Q1:EDRとアンチウイルスの違いは何ですか?
- アンチウイルスは、主にマルウェアの侵入や実行を防ぐためのセキュリティ対策です。一方、EDRはエンドポイントの挙動を継続的に監視し、侵入後の脅威を検知・調査・対処する役割を担います。
- Q2:EDRはEPPの代わりになりますか?
- EDRとEPPは役割が異なるため、基本的にはどちらか一方を選ぶものではありません。EPPで脅威の侵入・実行を防ぎ、EDRで侵入後の不審な挙動を検知・対処するなど、組み合わせて利用します。EPPとEDRの機能を統合した製品もあります。
- Q3:EDRを導入するメリットは何ですか?
- サイバー攻撃を早期に検知し、侵入経路や影響範囲を調査しやすくなることが主なメリットです。感染端末の隔離などによって、被害の拡大防止にもつなげられます。
- Q4:EDRを導入すればサイバー攻撃を完全に防げますか?
- EDRを導入しても、すべてのサイバー攻撃を完全に防げるわけではありません。EDRは主に侵入後の検知・対応を担うため、EPPやファイアウォールなどの事前防御と組み合わせ、多層的なセキュリティ対策を行うことが重要です。
- Q5:EDRの運用には専門知識が必要ですか?
- EDRが出すアラートを分析し、適切に対応するには一定のセキュリティ知識が求められます。社内での運用が難しい場合は、専門家による監視・分析を受けられるMDRや運用支援サービスを利用する方法もあります。
まとめ
EDRとは、PCやサーバなどのエンドポイントを継続的に監視し、侵入後の脅威を検知・調査・対処するセキュリティ対策です。EPPなどによる事前防御と組み合わせることで、侵入前から侵入後まで多層的な対策を行えます。
EDRは製品によって検知機能や対応範囲、運用支援などが異なります。自社のセキュリティ環境や運用体制に適した製品を選ぶために、複数製品の機能やサービス内容を比較してみましょう。



