
SCS評価制度とは
SCS評価制度とは、「サプライチェーン強化に向けたセキュリティ対策評価制度」の略称で、企業のセキュリティ対策状況を共通の基準で評価・可視化する制度です。経済産業省などが制度設計を進め、IPAがスキームオーナーとして制度運営を担います。
近年は、取引先や委託先を経由したサイバー攻撃が増え、サプライチェーン全体でのセキュリティ強化が求められています。一方、発注企業は取引先の対策状況を把握しにくく、受注企業も取引先ごとに異なる要件への対応が必要になることがあります。SCS評価制度は、こうした課題を解消し、共通基準にもとづいて対策状況を確認しやすくすることを目的としています。
2026年9月時点では、★3・★4が2027年3月頃から運用開始される予定です。★5については、より高度なサイバー攻撃への対応を想定し、要求事項や評価方法などの検討が進められています。
SCS評価制度の★3・★4の違い
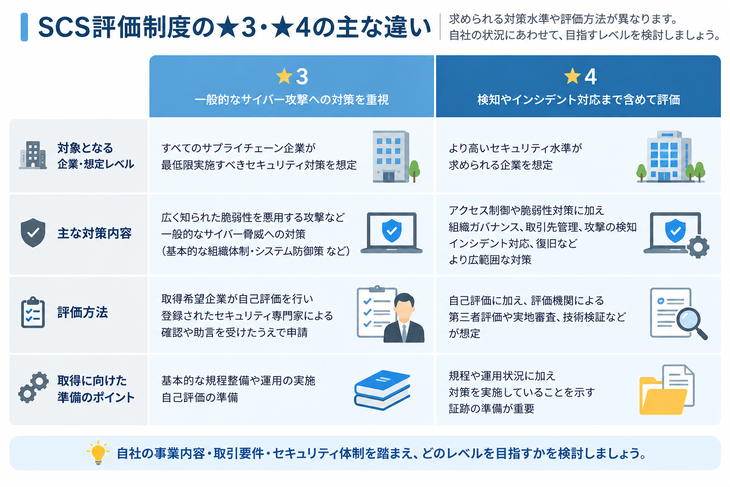
SCS評価制度では、企業に求められるセキュリティ対策の水準に応じて★3・★4が設定されています。★3は一般的なサイバー攻撃への備えを重視する一方、★4では取引先管理や攻撃の検知、インシデント対応など、より広範な対策が求められます。評価方法にも違いがあるため、自社が目指す水準を確認しておきましょう。
★3:一般的なサイバー攻撃への対策を重視
★3は、一般的なサイバー脅威に対応するための基本的なセキュリティ対策を整備する段階です。広く知られた脆弱性を悪用する攻撃などを想定し、組織体制の整備やアクセス管理、脆弱性対策、システム防御などに取り組みます。
評価では、取得希望企業が要求事項に沿って自己評価を行い、セキュリティ専門家による確認・助言と署名を受けたうえで申請する仕組みが想定されています。
★4:検知・インシデント対応まで含めて対策
★4では、★3よりも包括的なセキュリティ対策が求められます。アクセス制御や脆弱性対策に加え、組織ガバナンスや取引先管理、攻撃の検知、インシデント対応、復旧なども含めて体制を整える必要があります。
また、★4では評価機関による第三者評価に加え、実地審査や技術検証が行われるため、規程や運用状況だけでなく、対策を継続的に実施していることを示す証跡の整備も重要です。
SCS評価制度対応セキュリティサービスとは
SCS評価制度対応セキュリティサービスとは、★3・★4の取得に向けて、現状分析や規程整備、改善計画の策定、技術対策、評価準備などを支援するサービスです。要求事項と自社の対策状況を照らし合わせ、不足している項目を整理しながら対応を進められます。
ただし、支援範囲はサービスによって異なります。評価取得まで包括的に伴走するものがある一方、ASMや脆弱性診断など、特定の技術対策を補完するサービスもあります。そのため、自社が必要とする支援内容を明確にし、対応範囲や専門性を比較することが重要です。
なお、ASMについて詳しく知りたい方は、以下の記事も参考にしてください。
SCS評価制度対応セキュリティサービスの選び方
SCS評価制度対応セキュリティサービスを選ぶ際は、★3・★4のどちらを目指すのかを明確にし、自社に不足している対策を整理することが重要です。そのうえで、現状分析や規程整備、技術対策、評価取得支援など、必要な範囲をカバーできるか比較しましょう。ここでは、主な選定ポイントを解説します。
- ●★3・★4のどちらに対応しているか
- ●評価取得支援か、個別の技術対策か
- ●現状分析の方法と範囲は適しているか
- ●規程や運用ルールの整備まで支援できるか
- ●不足する技術対策まで対応できるか
- ●専門家確認や評価取得まで支援できるか
- ●取得後の運用・更新まで支援できるか
- ●自社の規模やセキュリティ体制に適しているか
★3・★4のどちらに対応しているか
まず、自社が目指す評価レベルにサービスが対応しているか確認しましょう。★3では基本的な組織体制やシステム防御が中心ですが、★4では取引先管理や攻撃検知、インシデント対応など、より幅広い対策が求められます。
★4の取得を視野に入れる場合は、★3向けの支援だけでなく、第三者評価や実地審査、技術検証などを見据えたサポートがあるかも重要です。
評価取得支援か、個別の技術対策か
SCS評価制度への対応サービスには、評価取得まで包括的に支援するものと、特定のセキュリティ対策を補完するものがあります。
取得支援サービスでは、ギャップ分析や規程整備、改善計画の策定、評価準備などを幅広く支援します。一方、ASMや脆弱性診断、EDRなどは、IT資産管理や脆弱性対策、攻撃検知など個別の課題に対応するサービスです。自社に不足している対策を整理したうえで選びましょう。
現状分析の方法と範囲は適しているか
SCS評価制度への対応では、要求事項と現在の対策状況との差を把握することが出発点です。チェックシートによる確認だけでなく、担当者へのヒアリングやシステム環境の確認まで行うかを比較しましょう。
また、未対応項目を示すだけでなく、優先順位や改善方法、対応スケジュールまで提示してもらえると、その後の対策を進めやすくなります。
規程や運用ルールの整備まで支援できるか
SCS評価制度では、セキュリティ製品の導入だけでなく、社内規程や手順、役割分担などの整備も重要です。
例えば、アカウント管理やアクセス権限、バックアップ、インシデント対応などは、技術対策とあわせて運用ルールを定める必要があります。情報セキュリティ規程や各種手順書の作成・改訂まで支援対象に含まれるか確認しましょう。
不足する技術対策まで対応できるか
現状分析の結果、EDRや多要素認証、ログ監視、脆弱性管理など、新たな技術対策が必要になる場合があります。
コンサルティングだけでなく、必要なセキュリティ製品の選定や導入、設定、運用まで一貫して支援するサービスであれば、複数の事業者へ依頼する負担を抑えやすくなります。
専門家確認や評価取得まで支援できるか
★3ではセキュリティ専門家による自己評価内容の確認、★4では評価機関による第三者評価などが想定されています。
評価取得を目的とする場合は、自己評価書の作成や証跡の整理、専門家による確認、審査対応など、実際の申請・評価プロセスまで支援してもらえるか確認しましょう。
取得後の運用・更新まで支援できるか
SCS評価制度への対応は、評価を取得して終わりではありません。IT環境や脅威の変化に応じて、資産情報や規程、セキュリティ対策を継続的に見直す必要があります。
定期的なアセスメントやセキュリティ監視、規程の改訂支援など、取得後の運用まで依頼できるサービスであれば、継続的な管理負担を軽減しやすいでしょう。
自社の規模やセキュリティ体制に適しているか
必要な支援内容は、企業規模や社内のセキュリティ体制によって異なります。専門部署をもつ企業と、情報システム担当者が兼務している企業では、外部サービスに求める範囲も変わります。
社内に専門人材が少ない場合は、要求事項の整理から規程整備、技術対策、運用まで幅広く支援するサービスが適しています。一方、すでにISMSなどの管理体制がある場合は、SCS評価制度との差分分析や評価準備に絞って依頼する方法もあります。
SCS評価制度対応におすすめのセキュリティサービスを比較
ここでは、SCS評価制度への対応に役立つセキュリティサービスを紹介します。現状分析や規程整備、改善計画の策定、評価取得支援など、対応範囲はサービスによって異なります。また、ASMのように特定の技術対策を補完するサービスもあります。自社が目指す評価レベルや不足している対策を整理したうえで比較しましょう。

インフォシールドのセキュリティサービス
- 外部公開資産を継続的に発見・マッピング
- 実際の悪用状況に基づき対応優先度を設定
- SIEMやSOARとAPI連携し運用を効率化
インフォシールド合同会社が提供する「インフォシールドのセキュリティサービス」は、外部から確認できるIT資産を継続的に可視化し、リスク管理を支援するASMサービスです。シャドーITや未把握のインフラ、構成ミスなどを探索し、資格情報の漏えいやダークウェブでの言及、マルウェア感染なども調査します。脅威インテリジェンスをもとに対応の優先順位を付けられるため、SCS評価制度に向けてIT資産管理や脆弱性対策を強化したい企業に適しています。
NTTセキュリティ・ジャパンの経産省 SCS評価制度対応支援サービス
NTTセキュリティ・ジャパン株式会社が提供する「経産省 SCS評価制度対応支援サービス」は、現状把握から規程整備、技術対策、評価取得までをワンストップで支援するサービスです。★3では自己評価結果の確認や署名、申請を支援。★4では、エビデンス整備や自己評価記入、第三者評価機関による実地審査・技術検証への対応、認証取得申請までサポートします。SCS評価制度への対応を一貫して任せたい企業に適しています。
ニュートン・コンサルティングのサプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)対応支援サービス
ニュートン・コンサルティング株式会社が提供する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)対応支援サービス」は、現状評価から対策計画の策定、改善支援、審査対応まで一貫して支援するコンサルティングサービスです。制度で定められた要件を満たす資格をもつコンサルタントが在籍し、★3の自己評価に必要な専門家によるレビューや署名にも対応。既存のセキュリティ基準との整合も考慮しながら、SCS評価制度への準拠を進めたい企業に適しています。
電通総研のSCS評価制度支援コンサルティング
株式会社電通総研が提供する「SCS評価制度支援コンサルティング」は、★3・★4の評価取得に向けて、対象範囲の整理からギャップ分析、改善計画策定、対策実施、申請・審査対応までを一貫して支援するサービスです。専門家による適合確認や署名対応に加え、必要なITソリューションの構築・導入にも対応。製造業や大手企業向けのセキュリティ支援で培った知見を活かし、制度対応と技術対策をまとめて進めたい企業に適しています。
シーイーシーのSCS評価制度支援ソリューション
株式会社シーイーシーが提供する「SCS評価制度支援ソリューション」は、自社のセキュリティレベルの可視化から課題整理、改善策の実行、評価取得後の継続運用までを支援するサービスです。簡易的なスコア診断やIT環境のスキャナー診断、フルコンサルティング、チケット制コンサルティングなどを用意。CEC SOCなどのサービスも組み合わせ、評価取得後の監視や運用も支援します。
キヤノンITソリューションズのセキュリティ対策診断サービス(セキュリティ対策評価制度対応版)
キヤノンITソリューションズ株式会社が提供する「セキュリティ対策診断サービス(セキュリティ対策評価制度対応版)」は、★3・★4の評価取得に向けて、現状のセキュリティ対策を診断するサービスです。評価基準とのギャップを可視化し、優先的に取り組む課題を整理したうえで、評価取得までの実行計画を策定します。実装支援や申請・更新支援については順次提供予定のため、まず現状把握とロードマップ策定から進めたい企業に適しています。
OSKのSCS評価制度コンサルティング
株式会社OSKが提供する「SCS評価制度コンサルティング」は、SCS評価制度の基準や評価の着眼点を踏まえて対応を支援するサービスです。現状のセキュリティ対策を整理して要求事項とのギャップを可視化するほか、★3取得に必要な規程類の作成も支援します。さらに、社内教育や内部監査、年間運用支援なども用意。ISMSやプライバシーマーク対応の実績を活かし、制度対応から継続運用まで伴走します。
TISIのサプライチェーンセキュリティ評価制度対応支援サービス
TISI株式会社が提供する「サプライチェーンセキュリティ評価制度対応支援サービス」は、★3・★4の要求事項への準拠に向けて、現状分析から改善計画策定、文書整備、実行、運用定着までをワンストップで支援します。★3向けの自己評価対応支援と★4向けの評価取得準備支援を用意し、金融・産業・公共分野で培った知見をもとに、最短3か月での実装にも対応しています。
ピーエスシーのSCS評価制度対応コンサルティングサービス
株式会社ピーエスシーが提供する「SCS評価制度対応コンサルティングサービス」は、★1~★4の全ランク・全フェーズに対応するサービスです。アセスメントや規程整備、ID・アクセス管理、脆弱性診断、ASM、CSIRT構築、ログ管理、インシデント対応、データ復旧など幅広いメニューを提供。Microsoft製品を中心にさまざまな製品へ対応し、マルチベンダー環境でも自社の課題にあわせて不足する対策を補えます。
SCS評価制度対応サービスを導入する際の注意点
SCS評価制度対応サービスを活用すると、現状分析や規程整備、技術対策を効率よく進めやすくなります。ただし、サービスを導入するだけで評価を取得できるわけではありません。また、制度は今後も詳細が更新される可能性があります。導入前に以下の点を確認しておきましょう。
サービス導入だけで★を取得できるわけではない
SCS評価制度では、特定の製品やサービスの導入そのものが評価されるわけではありません。EDRやASMなどを導入していても、社内規程やアクセス管理、教育、インシデント対応体制などが不足していれば、要求事項を満たせない場合があります。
まずは要求事項と自社の現状を照らし合わせ、不足している対策を把握したうえで、必要なサービスを組み合わせることが重要です。
制度の最新情報を継続的に確認する
SCS評価制度は2026年9月時点で運用開始前のため、申請方法や評価手順、評価機関、セキュリティ専門家に関する情報などが今後更新される可能性があります。
サービスを選ぶ際は、制度変更への対応方針やサポート体制も確認しましょう。あわせて、経済産業省やIPAが公開する最新情報を定期的に確認することも大切です。
SCS評価制度対応セキュリティサービスに関するよくある質問
SCS評価制度への対応やサービス選定でよくある疑問をまとめました。制度の義務性やセキュリティ製品の必要性、ISMSとの違いについて確認しておきましょう。
- Q1:SCS評価制度への対応は義務ですか?
- SCS評価制度への対応は法律上の義務ではありません。ただし、取引条件として発注元から一定の★取得を求められる可能性があります。主要取引先の方針や自社のサプライチェーン上の役割を確認し、必要に応じて早めに準備を進めましょう。
- Q2:SCS評価制度への対応にはセキュリティ製品の導入が必要ですか?
- 特定のセキュリティ製品の導入が一律に求められているわけではありません。必要な対策は、自社のシステム構成や既存のセキュリティ体制によって異なります。まず要求事項と現状のギャップを把握し、不足する対策に応じて製品やサービスを検討しましょう。
- Q3:ISMSを取得していればSCS評価制度への対応は不要ですか?
- ISMSとSCS評価制度は目的や評価方法が異なるため、ISMS認証を取得していてもSCS評価制度への対応が不要になるわけではありません。ただし、既存の情報セキュリティ規程やリスク管理の仕組みを活用できる場合があります。まずはSCS評価制度の要求事項との差分を確認すると効率的です。
まとめ
SCS評価制度への対応では、規程や運用体制の整備に加え、IT資産管理やアクセス制御、脆弱性対策、監視、インシデント対応などを総合的に進める必要があります。
まずは★3・★4のどちらを目指すのかを明確にし、要求事項と自社の現状との差を把握しましょう。そのうえで、現状分析や規程整備、技術対策、専門家確認、評価取得支援など、必要な範囲をカバーするサービスを比較することが重要です。必要に応じてASMや脆弱性診断も活用し、自社に不足する対策を補完しましょう。