

【比較表】おすすめのGRCツール10選
おすすめのGRCツールを、主な用途やタイプ別に比較します。GRC全般を統合管理できる製品だけでなく、ERP・内部統制に強い製品や、特定のリスク・コンプライアンス管理に特化した製品もあります。
| 製品名 | タイプ | おすすめの企業 |
|---|---|---|
| Oracle NetSuite | ERP・内部統制型 | 財務・基幹業務とあわせて内部統制を強化したい企業 |
| Biz∫ | ERP・内部統制型 | 会計・基幹業務を統合し、グループ経営や内部統制を強化したい企業 |
| GRANDIT | ERP・内部統制型 | 基幹業務の一元化とあわせて内部統制を整備したい企業 |
| ZenGRC | 全社GRC・リスク統合型 | リスク・統制・コンプライアンス関連業務をまとめて管理したい企業 |
| ServiceNow | 全社GRC・リスク統合型 | IT運用とリスク・コンプライアンス管理を横断的に行いたい大企業 |
| LogicManager | 全社GRC・リスク統合型 | 全社的なリスク管理体制を構築・高度化したい企業 |
| NAVEX | 全社GRC・リスク統合型 | 複数拠点・グループ会社を含めてリスクやコンプライアンスを管理したい企業 |
| Archer | 全社GRC・リスク統合型 | 複数のリスク領域や内部監査を一元管理したい企業 |
| コンプライアンス・ステーション | コンプライアンス特化型 | 法令対応やコンプライアンス関連業務を重点的に強化したい企業 |
| BowTieXP | リスク分析特化型 | リスクの原因・結果・対策を可視化して分析したい企業 |
GRCツールのタイプ
GRCツールは、対応できる領域や得意分野によって大きく3つのタイプに分けられます。自社が解決したい課題にあわせて適したタイプを選びましょう。
| タイプ | おすすめの企業 | 主な製品 |
|---|---|---|
| ▶ERP・内部統制型 | 会計や販売などの基幹業務とあわせて、内部統制や権限管理、業務プロセスの標準化を進めたい企業 | Oracle NetSuite、Biz∫、GRANDIT |
| ▶全社GRC・リスク統合型 | ガバナンス・リスク・コンプライアンスを横断的に管理し、全社のリスク状況を一元的に把握したい企業 | ZenGRC、ServiceNow、Archer、LogicManager、NAVEX |
| ▶コンプライアンス・リスク管理特化型 | 法令対応やコンプライアンス管理、リスク分析など、特定のGRC領域を重点的に強化したい企業 | コンプライアンス・ステーション、BowTieXP |
内部統制・基幹業務を強化したい企業向け
会計や販売、調達などの基幹業務とあわせて統制を強化したい場合は、ERP・内部統制型が選択肢になります。業務データを統合することで、権限管理や承認プロセスの標準化、証跡管理などを行いやすくなります。
特に、財務報告に係る内部統制やグループ経営の管理基盤を整備したい企業に適しています。ただし、GRC専用ツールと比較すると、リスク管理やコンプライアンス管理の対応範囲が異なる場合があるため確認が必要です。
▶おすすめのGRCツール(ERP・内部統制型)をチェック!
全社的なGRC・リスク管理を一元化したい企業向け
ガバナンス・リスク・コンプライアンスを横断的に管理したい場合は、全社GRC・リスク統合型がおすすめです。リスクの登録・評価、内部統制、監査、コンプライアンスなど複数の領域を共通基盤で管理できます。
部門やグループ会社ごとに分散したリスク情報を集約し、経営層が全社の状況を把握したい企業に適しています。海外拠点をもつ企業や、管理するリスク領域が多い大企業にも向いています。
▶おすすめのGRCツール(全社GRC・リスク統合型)をチェック!
特定のリスク・コンプライアンス対策を強化したい企業向け
コンプライアンス対応やリスク分析など、特定の課題を重点的に改善したい場合は特化型が適しています。
例えば、法令対応や従業員へのコンプライアンス施策を強化したい場合はコンプライアンス管理型、事業リスクの原因や対策を詳細に分析したい場合はリスク分析型など、自社が強化したい業務に特化した製品を選ぶことで、必要な機能を効率よく導入できます。
▶おすすめのGRCツール(コンプライアンス・リスク管理特化型)をチェック!
▶おすすめのGRCツール(ERP・内部統制型)
ここでは、会計や販売などの基幹業務とあわせて、内部統制や経営管理を強化したい企業向けの製品を紹介します。

Oracle NetSuite
日本オラクル株式会社が提供する「Oracle NetSuite」は、財務会計をはじめとした基幹業務を一元管理できるクラウドERPです。財務データや業務プロセスを統合し、経営状況の可視化や内部統制の強化につなげたい企業に適しています。

Biz∫
株式会社NTTデータ・ビズインテグラルが提供する「Biz∫」は、会計をはじめとした基幹業務を支えるERPソリューションです。グループ企業を含む業務やデータの標準化を支援し、アクセス制御や業務プロセスの整備などを通じて、経営管理と内部統制をあわせて強化したい企業に適しています。

GRANDIT(グランディット)
- 中堅・大手企業の基幹刷新に特化した、純国産WEB-ERP
- 国内70社以上のSIerが共同で開発・保守。進化を続けるERP
- 日本の法改正に、迅速にアップデートで対応
インフォコム株式会社が提供する「GRANDIT」は、販売・調達・在庫・会計などの基幹業務を統合管理するERPです。部門ごとに分散した業務データを集約し、業務プロセスや権限管理を整備することで、業務効率化と内部統制の強化を両立したい企業に活用できます。
GRCの運用においては、財務データや会計情報との連携も重要です。内部統制やJ-SOX対応では、経理業務の正確性や証跡管理が求められるため、経営管理システムと連携することで、より一貫性のある統制体制を構築できます。
「自社に合う経営管理システムを診断してみたい」、「どんな観点で選べばいいかわからない」という方向けの診断ページもあります。
簡単な質問に答えるだけで、最適なシステムを案内します。
無料で今すぐ利用できますので、下のリンクから診断を開始してください。
▶おすすめのGRCツール(全社GRC・リスク統合型)
リスク管理や内部統制、コンプライアンスなど複数のGRC領域を横断的に管理したい企業におすすめの製品を紹介します。
ZenGRC (ZenGRC)
- AI自動リスク監視で安全性と品質を継続確保
- 容易に統合可能なコンプライアンス基盤
- シンプルな価格体系で追加費用なし。
ServiceNow (ServiceNow Japan合同会社)
- 非体系的な業務の知能化・自動化によるスピードと効率の改善。
- 既製アプリ・モジュールで導入を簡素化。
- クラウド基盤で拡張性が高く、AIとWFで人と仕事を強化。
LogicManager (LogicManager, Inc.)
- AIリスク分析で潜在的リスクを早期発見
- 部門横断的な協力によるリスク管理と連携の強化
- 直感的な操作でリスク管理を簡素化・効率化。
NAVEX (NAVEX Japan合同会社)
- GRC活動を一つのプラットフォームで統合管理。
- 内部通報の効率化と透明性向上で健全な組織運営を実現。
- オンラインで倫理・コンプライアンス教育の参加を促進。
Archer
「Archer」は、企業全体のリスクやコンプライアンス、内部監査などを統合的に管理するためのGRCプラットフォームです。複数部門に分散したリスク情報を集約し、評価やモニタリング、報告などの業務を効率化したい企業に適しています。
おすすめのGRCツール(コンプライアンス・リスク管理特化型)
ここでは、コンプライアンス管理やリスク分析など、特定のGRC領域を重点的に強化したい企業向けの製品を紹介します。
コンプライアンス・ステーション®︎シリーズ (コンプライアンス・データラボ株式会社)
- UBO情報を提供し継続的顧客管理を支援
- データマッチング技術で顧客情報の名寄せに対応
- 企業情報収集やリスク評価業務の代行が可能
BowTieXP
Wolters Kluwer社が提供する「BowTieXP」は、ボウタイ図を用いてリスクの原因・結果・予防策・軽減策などを可視化できるリスク分析ツールです。事業上のリスクと既存の対策を視覚的に整理し、リスク管理を高度化したい企業に適しています。
リスク管理やコンプライアンス対応だけでなく、経営全体の効率化や透明性を重視する企業には、経営管理システムの導入が有効です。以下の記事では、導入メリットや主要製品をわかりやすく紹介しています。
GRCツールとは?役割と導入の必要性
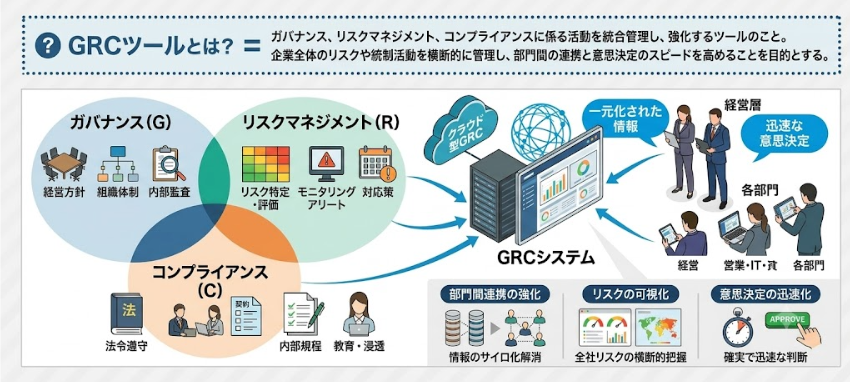
GRCツールとは、ガバナンス(Governance)、リスクマネジメント(Risk management)、コンプライアンス(Compliance)に係る活動を強化するためのツールです。企業全体のリスクや統制活動を横断的に管理し、部門間の連携と意思決定のスピードを高めることが主な目的です。
GRCの基本
GRCとは、企業の「ガバナンス(統治)」、「リスクマネジメント(リスク管理)」、「コンプライアンス(法令遵守)」を統合的に管理する考え方です。これら3つの要素を一体的に運用することで、業務の円滑な運営や事業継続、法的・倫理的基準の遵守につながります。
特に、海外展開やM&Aの増加、法規制の強化、サステナビリティへの対応など、企業を取り巻く環境が複雑化するなかで、GRCの重要性は年々高まっています。
GRC業務の課題と限界
従来、ガバナンスやリスクマネジメント、コンプライアンスは、各部門の担当者が個別に対応するのが一般的でした。その結果、以下のような課題が顕在化しています。
- ■情報の分散とサイロ化
- 部門ごとに情報が管理されているため、全社的な視点でリスクや統制状況を把握するのが難しい。
- ■属人化によるブラックボックス化
- 一部の担当者に業務が依存しやすく、ノウハウの共有や業務継続性が確保されにくい。
- ■非効率な業務プロセス
- エクセルやメールベースでの管理により、ミスや漏れが発生しやすい。
- ■法規制対応の遅れ
- 法改正や業界ガイドラインへの対応が後手に回り、コンプライアンス違反のリスクが高まる。
- ■委託先管理の複雑化
- 外部委託先の増加により、契約内容やセキュリティ対応の把握・評価に手間がかかる。
これらの課題に体系的に対応する手段として、注目を集めているのがGRCツールの導入です。
GRCツールの必要性
GRCツールは、複数部門にまたがるガバナンス・リスク・コンプライアンス関連情報を一元的に集約し、全社での可視化と連携を促進します。これにより、情報の分断や属人化といった構造的な問題を解消し、業務運営の安定性や透明性を高められます。
また、J-SOX(金融商品取引法に基づく内部統制報告制度)対応に求められる内部統制の文書化・評価・証跡管理などのプロセスにも効果を発揮。業務の精度と効率の向上に貢献します。
変化の激しいビジネス環境において、GRCツールはガバナンス経営を支える中核的な仕組みといえるでしょう。
GRCツールでできること(機能)
ここでは、GRCツールの代表的な機能をわかりやすく紹介します。
| 機能 | 説明 |
|---|---|
| ポリシーの明文化と運用管理 | 社内規程や行動指針などのルールを整備・共有し、改定履歴や承認ワークフローの一元管理が可能。ルールの形骸化や属人化を防げます。 |
| リスク情報の登録・分類・可視化 | リスクの発生確率や影響度を評価し、マトリクス化して管理。RCM(リスク・コントロール・マトリクス)や業務フローチャートとの連携で、リスク管理を効率化・標準化できます。 |
| 継続的モニタリングとアラート通知 | 業務や委託先の状況をリアルタイムで監視し、異常を検知した際はアラートで通知。規程違反や不備の早期発見に役立ちます。 |
| 統制・内部監査チェックのワークフロー化 | 内部統制や監査プロセスをテンプレート化し、進捗や是正対応を可視化。報告書作成まで一元管理でき、品質の均一化にも貢献します。 |
| コンプライアンス教育・チェック機能 | 教育コンテンツやチェックリストを自動配信し、対応状況を記録・追跡。内部通報の受付や対応状況の管理にも活用できます。 |
| 監査・リスク報告レポートの自動出力 | 監査結果やリスク状況に基づいたレポートを自動作成。経営層向けの報告や外部提出資料の作成を効率化できます。 |
GRCツールの導入メリット
ここでは、GRCツールを導入することで得られる代表的な3つのメリットを解説します。
分散した情報を一元管理し、経営判断を迅速化できる
GRCツールを活用すると、各部門に分散されていたリスク情報や統制関連データ、コンプライアンス文書などを1か所に集約できます。これにより、経営層や監査部門は全社のリスク状況をリアルタイムで把握でき、迅速かつ的確な意思決定が可能になります。
リスクの兆候をリアルタイムで監視・通知できる
多くのGRCツールには、業務プロセスや委託先の活動状況などを常時監視できるモニタリング機能や、異常があれば即時に通知するアラート機能が備わっています。これにより、内部統制の逸脱やコンプライアンス違反の兆候を早期に発見し、素早い対応が可能に。
特に、風評リスクや法令違反、情報漏えいといった重大インシデントの防止に役立ちます。
リスク評価や監査対応を効率化し、業務負荷を軽減できる
GRCツールを使えば、手作業で行っていたリスク評価、内部統制チェック、監査レポート作成といった業務を自動化・定型化できます。作業時間やミスが削減され、業務負荷の軽減につながります。
J-SOX対応や内部監査の精度・効率も向上し、限られた人員体制でも高いコンプライアンスレベルを維持しやすくなります。
GRCツールの比較ポイント・選び方
GRCツールは製品ごとに特徴が異なるため、自社の課題や運用体制にあったものを選びましょう。ここでは、比較検討時に押さえておきたい5つのポイントを解説します。
対応領域の広さ
GRCツールには、リスク管理、コンプライアンス教育、内部監査など、それぞれに強みを持つ製品があります。自社の課題にマッチした領域をカバーしているかが重要です。
例えば、J-SOX対応を強化したい企業は、業務記述書やRCMの作成支援機能を重視するとよいでしょう。汎用性だけでなく、特化機能の充実度も比較してみてください。
使いやすさ・UI
GRCツールは経営層から現場の担当者まで幅広く利用するため、誰にとっても使いやすい画面設計が求められます。専門知識がなくても直感的に操作できるUI(ユーザーインターフェース)であれば、導入後の定着もスムーズでしょう。
多機能すぎて操作が複雑になっていないか、画面遷移や設定項目の多さなどを実際のデモやトライアルで確認しておくと、現場での混乱や導入の失敗を防げるでしょう。
自社業務への柔軟な対応性
業界や企業によって内部統制やリスク管理の進め方は異なるため、GRCツールには柔軟なカスタマイズ性が必要です。例えば、ワークフローの分岐条件や評価基準、レポート項目などを自社にあわせて調整できるかどうかが重要です。
標準機能に加えて、どこまで柔軟に設計を変更可能かを比較し、既存の業務との親和性が高いものを選びましょう。
セキュリティ・監査証跡
GRCツールでは、機密性の高い情報や監査対象の証跡を管理するため、高度なセキュリティ対策が必須です。従業員ごとのアクセス制御、操作ログの記録、自動バックアップ機能の有無を確認しましょう。
さらに、ISMSなどの外部認証を取得しているか、第三者監査に対応できる設計になっているかも、ツールの信頼性を判断するポイントです。
サポート・導入支援体制
GRCツールの導入時には、初期設定やマスタ登録、社内トレーニングなど、専門的な支援が欠かせません。操作マニュアルの提供や、導入フェーズごとの伴走支援、ヘルプデスク対応の有無も確認しましょう。
業界に精通したコンサルタントがサポートしてくれる製品であれば、ツールの早期定着や運用改善も容易に。現場とのギャップも埋めやすくなるでしょう。
GRCツールの導入ステップと注意点
GRCツールの導入を成功させるには、自社の課題を正しく把握し、必要な機能を見極めるプロセスが欠かせません。ここでは、導入前に押さえるべきステップと、失敗しないための注意点についてわかりやすく解説します。
- ■ステップ1:自社の課題領域を明確にする
- GRCの「G(ガバナンス)」、「R(リスク)」、「C(コンプライアンス)」のうち、何に課題を感じているのかを洗い出しましょう。例えば、「委託先管理が煩雑」、「法規制対応に漏れがある」、「内部監査に時間がかかる」など。
- ■ステップ2:必要機能を整理し、要件定義を行う
- リスク評価、教育管理、監査証跡など、どの機能が必須で、どの機能はあれば便利かを分類。部門横断でヒアリングを行い、現場ニーズを反映させることが成功の鍵です。
- ■ステップ3:複数製品を比較・検証する
- 無料トライアルやベンダーデモを通じて、UI・操作性・カスタマイズ性などを検証します。IT部門だけでなく、業務部門・経営層を含めた評価が望ましいです。
- ■ステップ4:段階的に導入し、社内に定着させる
- 全社一括導入ではなく、まずは一部門での導入からはじめる「スモールスタート」がおすすめ。運用ルールを定着させながら、順次全社展開していくことで失敗リスクを抑えられます。
まとめ
GRCツールは、ガバナンス・リスク・コンプライアンスに関する情報を一元的に管理し、企業全体の統制力と透明性を高めるための重要なインフラです。導入によって、情報の属人化や法規制対応の遅れといった構造的な課題を解消し、J-SOX対応や内部監査の効率化にもつながります。
自社に適した製品を選ぶには、課題整理や必要機能の明確化が欠かせません。まずは複数の製品資料を取り寄せ、比較・検討を進めることからはじめましょう。



