

【早見表】目的別おすすめのIDS・IPS製品
どのIDS・IPS製品を選べばよいか迷っている方は、以下を参考にしてください。利用目的ごとに適した製品を整理しているため、自社に合う候補をスムーズに絞り込めます。
| 目的 | 該当製品 | 選定時のポイント |
|---|---|---|
| ネットワーク全体をまとめて監視・防御したい |
ビジネスセキュリティ(VSR) Sophos Firewall | IDS・IPSだけでなく、ファイアウォールなど複数のセキュリティ機能をまとめて導入できるか |
| 高精度な侵入防御・パフォーマンスを重視したい |
TippingPoint SecureSoft Sniper IPS McAfee Network Security Platform | 高度な脅威への検知・防御性能や、大容量通信にも対応できる処理性能があるか |
| 運用・管理の負担を減らしたい |
Total Security Function Service ビジネスセキュリティ(VSR) | 導入から監視、運用、障害対応などをベンダーに任せられるか |
| 工場やOT環境のセキュリティを強化したい | EdgeIPS | 産業用ネットワークに対応し、既存設備への影響を抑えながら脅威を検知・防御できるか |
| 不正端末や内部ネットワークからの脅威に備えたい | TiFRONT | 内部ネットワークの通信を監視し、不正な通信や感染端末を検知・遮断できるか |
| クラウド環境にも柔軟に導入したい |
TippingPoint Sophos Firewall | クラウドやソフトウェアなど、自社のシステム環境に適した提供形態を選択できるか |
自社の目的に合いそうな製品が見つかったら、詳細な機能や料金を比較してみましょう。複数製品の資料をまとめて取り寄せることで、導入後の運用イメージや費用感を効率よく確認できます。
IDS・IPSとは
IDS・IPSとは、外部ネットワークからの不正アクセスを防ぐためのセキュリティ製品です。サーバの脆弱性を狙った攻撃や負荷をかける攻撃など、ファイアウォールでは防げない攻撃に有効です。さまざまな脅威から社内ネットワークを保護し、システム障害を未然に防ぎます。
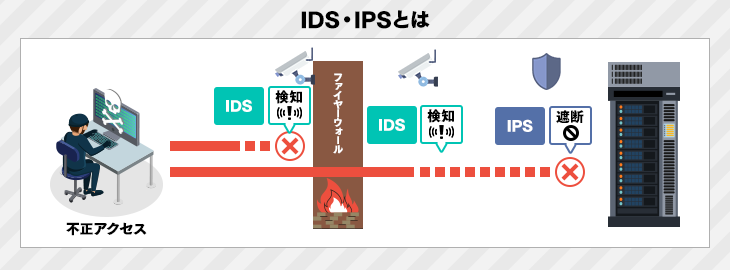
IDSとIPSの役割は以下のとおりです。
| 種類 | 役割 |
|---|---|
| IDS(Intrusion Detection System) | ネットワークへの不正アクセスを検知し、管理者へ通知する。不正侵入検知システムと訳される。 |
| IPS(Intrusion Prevention System) | 不正アクセスをその場で遮断し防御する。不正侵入防止システムと訳される。 |
IDS・IPSの基本機能
IDS・IPS製品の主な機能は以下の2つです。
| 機能 | 内容 |
|---|---|
| 異常な通信の監視・検知機能 | インターネット上の通信をリアルタイムに監視し、不正なアクセスや異常な通信が発生したら管理者へ通知を行う機能。 |
| 不正な通信の遮断・防御機能 | 不正なアクセスや異常な通信をブロックし、侵入を防ぐ機能。 |
IDS・IPS製品をお探しの方へ
この記事では、おすすめのIDS・IPS製品を提供形態別に分類し、価格や特徴などを比較しています。「すぐにツール選定に移りたい」という方は、以下の見出しをクリックして、詳しい製品情報をご覧ください。
また、おすすめ製品を一覧表で比較したい方は、以下の見出しからご確認ください。
IDS・IPSとファイアウォール・WAFの違い
IDS・IPSと同様のWebセキュリティ対策製品に、ファイアウォールとWAFがあります。それらとIDS・IPSではなにが違うのか、それぞれの特徴を踏まえて解説します。
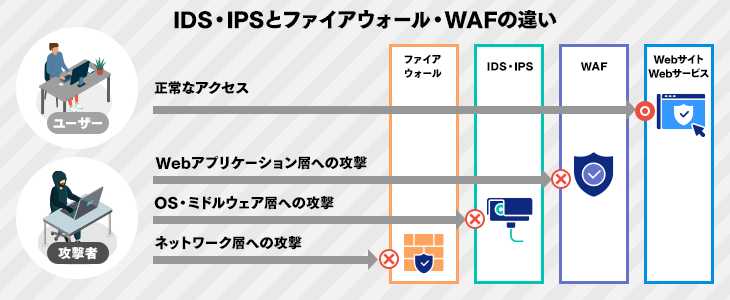
| 守備範囲 | 監視対象・監視方法 | 防御できる攻撃 | |
|---|---|---|---|
| ファイアウォール | ネットワーク(低階層) | 送信元と送信先の情報(IPアドレス・ポート)をもとに、正常な通信か異常な通信かを判断する。通信の内容(パケット)までは精査しない。 | ネットワーク層への攻撃。 例:DoS攻撃、ポートスキャンによる不正アクセス、悪意あるWebサイトへのアクセス遮断、不正なプログラムのインストール防御など。 |
| IDS・IPS | OS・ミドルウェア(中階層) | ネットワークに流れるパケットを監視。事前に設定した検出ルールに従って、正常な通信か異常な通信かを判断する。 | プラットフォーム層へのサイバー攻撃。 例:DDoS攻撃・Dos攻撃・SYNフラッド攻撃・ワームなど。 |
| WAF | Webアプリケーション(高階層) | ユーザーとWebアプリケーション間の通信を監視。事前に設定した通信パターンと照らしあわせて、通信の可否を判断する。 | Webアプリケーション層への攻撃。 例:SQLインジェクション攻撃・クロスサイトスクリプティング・OSコマンドインジェクションなど。 |
サイバー攻撃の高度化にともない、IDS・IPS製品を導入する企業が増えています。製品の資料を活用して、自社に最適なセキュリティ対策を目指してみませんか。以下のボタンより各社の一括資料請求が可能です。導入を検討している方は、ぜひご活用ください。
IDS・IPSの導入メリット
IDS・IPSを導入して得られるメリットとして、以下の3つが挙げられます。
- ●ファイアウォールでは防ぎきれない攻撃にも対処できる。
- ●不正アクセスをリアルタイムで検知できるため、迅速な対策が可能になる。
- ●自社の運用方法にあわせて、検知した不正アクセスを即時に遮断するか、管理者へ通知するかを選択できる。
導入メリットをさらに詳しく知りたい方は、以下の記事もご覧ください。
IDS・IPS製品の2つのタイプ
IDS・IPS製品は、提供形態によって以下の2タイプに大別できます。
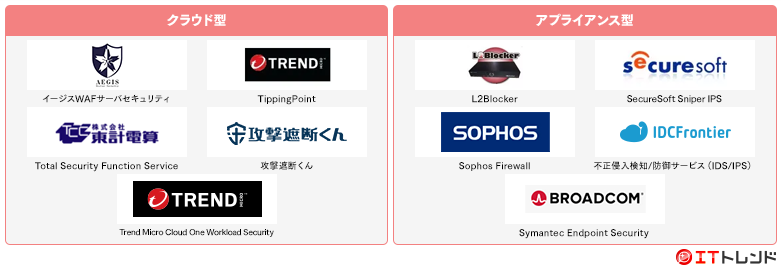
- ■クラウド型
- インターネット経由でセキュリティを監視・保護するタイプ。ハードウェアが不要なため迅速な導入が可能。システムの運用管理をベンダーが行うため、常に最新の保護状態を維持できる。導入コストを抑えたい企業や、導入や運用の手間を省きたい企業に最適。
▶おすすめのIDS・IPS製品(クラウド型)へジャンプ! - ■アプライアンス型
- 専用のハードウェアを社内ネットワークに設置して運用するタイプ。ローカル環境でのセキュリティ管理が可能で、企業のニーズにあわせてカスタマイズしやすい。自社のネットワーク内でデータが保持されるため、より高度な制御を求める企業に向いている。
▶おすすめのIDS・IPS製品(アプライアンス型)へジャンプ!
IDS・IPS製品の比較ポイント・選び方
ここでは、IDS・IPS製品を選ぶ際に着目すべきポイントを紹介します。
| 比較ポイント | 確認内容 |
|---|---|
| 検知精度が高く、誤検知率が低いか | 不正アクセスを正確に検知できるか、誤検知による運用負担が少ないかを確認しましょう。無料トライアルで検証するのも有効です。 |
| チューニングを依頼できるか | 初期設定や運用中の調整をベンダーに依頼できるか確認しましょう。専任者がいない企業では、導入支援や運用代行があると安心です。 |
| 防御できる攻撃はなにか | DDoS攻撃、SQLインジェクション、クロスサイトスクリプティングなど、自社に必要な攻撃対策に対応しているか確認しましょう。 |
| サポート体制が万全か | 日本語対応や24時間サポート、センドバック保守、オンサイト保守の有無を確認しましょう。 |
検知精度が高く、誤検知率が低いか
IDS・IPS製品の選定において、特に重視すべきポイントは「検知精度」と「誤検知率」です。精度が高ければ不正アクセスを確実に見つけ出し、迅速な対応が可能になります。一方、誤検知が多いとアラートが頻繁に発生し、システム管理者の負担が大きくなるだけでなく、重要な危険を見逃すリスクもあります。
無料トライアルを提供している場合は、実際の運用環境における検知精度をテストしてから導入するのがおすすめです。また、ベンダーに検知率や誤検知率を問い合わせてみるのもよいでしょう。
チューニングを依頼できるか
検知精度を高めるには、初期設定のチューニングが鍵になります。チューニングが適切に行われないと誤検知が発生しやすくなり、不正な通信を見逃しかねません。リソースや人材不足によりセキュリティ専任者を立てられない場合には、導入支援や運用代行を行っている製品の活用がおすすめです。なお、クラウド型はベンダーがチューニングするケースが多いため、システム導入や運用管理の負担を軽減できます。
防御できる攻撃はなにか
IDS・IPS製品の導入前には、防御可能な攻撃の種類も確認が必要です。例えば、DDoS攻撃やSQLインジェクション、クロスサイトスクリプティングなど特定の攻撃手法への対応可否は、製品によって差があります。特に、自社の業務にとって危機的な脆弱性や攻撃タイプに対応できる製品を選ぶことが重要です。
また、ファイアウォール機能やWAF機能をもつ製品も提供されています。導入済みのWebセキュリティ製品がある場合は、必要最低限の機能をもつIDS・IPS製品の選定によって、コストの最適化にもつながります。
サポート体制が万全か
サポート体制も非常に重要です。導入後のトラブル対応や、設定変更が必要な際のサポートが迅速であるかどうかは、運用の安定性を左右します。具体的には、故障時のセンドバック保守(※)やハードウェアのオンサイト保守(※)、日本語対応のサポートや24時間体制のサポートが提供されているかを確認しましょう。サポート体制が整っていれば、未知の脅威に対して迅速な対応が可能となり、企業のセキュリティリスクを低減できます。
※センドバック保守とは、故障した製品をメーカーや販売店の窓口に送り、修理後に送り返してもらうサービス。
※オンサイト保守とは、現地を直接訪問して製品の故障対応を行うサービス。
IDS・IPS導入のデメリット・注意点
IDS・IPSは強力なセキュリティツールですが、導入には注意すべき点もあります。事前にデメリットを理解しておくことで、導入後のトラブルを防ぎやすくなります。
誤検知による通信遮断のリスク
IPSは正常な通信を不正な攻撃と誤認し、遮断してしまう可能性があります。これにより、Webサイトへのアクセスが不能になったり、社内システムが停止したりと、事業継続に影響を及ぼすリスクがあります。導入初期は検知のみを行うIDSモードで運用し、通信状況を見ながら徐々にIPSモードに移行するなどの対策が有効です。
導入後のチューニング・運用の手間
IDS・IPSを効果的に活用するためには、導入後の継続的なチューニングが不可欠です。自社のネットワーク環境に合わせて検知ルールを最適化しないと、誤検知が多発したり、逆に検知すべき攻撃を見逃したりする可能性があります。アラート発生時の原因調査や対応など、専門知識を持つ人材による運用体制を確保するか、外部の運用サービス(SOC)の利用を検討する必要があります。
IDS・IPS製品の費用相場
IDS・IPS製品の費用は、提供形態や防御対象の範囲、導入規模によって異なります。価格を公開している製品では、初期費用140,000円~、年額16,800円~/台、または10,000円~が目安です。ただし、多くの製品は個別見積もりのため、導入環境に応じて費用が変動します。
比較する際は、月額・年額費用だけでなく、初期費用、保守費用、監視・運用代行費用、チューニング費用の有無も確認しましょう。クラウド型は初期費用を抑えやすく、アプライアンス型やハードウェア型は機器費用や保守費用が発生する場合があります。
【比較表】おすすめのIDS・IPS製品
ここからは、IDS・IPSのおすすめ製品を紹介します。まずは、特徴や価格、提供形態などを比較してみましょう。また、ITトレンド編集部が調査し見えてきたIDS・IPS製品の傾向もまとめているので、ぜひ参考にしてください。
- ●提供形態は、ハードウェアやアプライアンス、サービスなど製品によってさまざま。複数の導入形態から選択できる製品も多い。
- ●WAF機能を備える製品も一定数見られる。
- ●無料トライアルのほか、評価版やデモを利用できる製品もある。
- ●導入後の監視や運用まで支援するサービスもあり、自社の運用体制にあわせて選べる。
- ●料金を非公開としている製品が多く、詳細な費用は資料請求や見積もりでの確認が必要。
| 製品名 | 提供形態 | 参考価格 |
|---|---|---|
| ビジネスセキュリティ(VSR) | オンプレミス / ハードウェア | お問い合わせください |
| TippingPoint | クラウド / SaaS | お問い合わせください |
| Total Security Function Service | サービス | お問い合わせください |
| SecureSoft Sniper IPS | ハードウェア / アプライアンス | お問い合わせください |
| Sophos Firewall | アプライアンス / クラウド / ソフトウェア | お問い合わせください |
| McAfee Network Security Platform | ハードウェア / アプライアンス / サービス | お問い合わせください |
| EdgeIPS | オンプレミス / ハードウェア / アプライアンス / サービス | お問い合わせください |
| TiFRONT | ハードウェア / アプライアンス / サービス | お問い合わせください |
気になる製品は、機能や料金を比較してから選ぶのがおすすめです。複数製品の資料をまとめて確認し、自社に合うサービスを見つけましょう。
▶おすすめのIDS・IPS製品(クラウド型)
迅速な導入が可能で、運用管理も容易なIDS・IPS製品を紹介します。
| 製品名 | 全体満足度 | 使いやすさ | 価格 |
|---|---|---|---|
| TippingPoint | ー | ー | お問い合わせください |
| Total Security Function Service | 5.0(1件) | 5.0 | お問い合わせください |
※レビュー評価は2026年10月2日時点における実数を表示しています。"ー"の情報はITトレンド編集部で確認できなかった項目です。
TippingPoint (トレンドマイクロ株式会社)
- 次世代IPSを超えた、パフォーマンスを低下させないセキュリティ
- 継続的な脅威対策と脅威分析で重要なデータを保護
- 統合されたセキュリティ対応の可視化で集中管理
Total Security Function Service (株式会社東計電算 / Toukei (Thailand) Co., Ltd.)
- 企画から運用まで一貫したワンストップ支援
- 振る舞い検知で未知の脅威にも対応
- 自社データセンターを活用したクラウド提供
▶おすすめのIDS・IPS製品(アプライアンス型)
企業要件にあわせてカスタマイズしやすいIDS・IPS製品を紹介します。
| 製品名 | 全体満足度 | 使いやすさ | 価格 |
|---|---|---|---|
| ビジネスセキュリティ(VSR) | 3.7(9件) | 3.8 | 10,000円~ |
| SecureSoft Sniper IPS | 4.0(1件) | 3.0 | お問い合わせください |
| Sophos Firewall | 4.0(1件) | 3.0 | お問い合わせください |
| McAfeeNetworkSecurityPlatform | ー | ー | お問い合わせください |
| EdgeIPS | ー | ー | お問い合わせください |
| TiFRONT | ー | ー | お問い合わせください |
※レビュー評価は2026年10月2日時点における実数を表示しています。"ー"の情報はITトレンド編集部で確認できなかった項目です。

ビジネスセキュリティ(VSR)
- 業界最多クラスのセキュリティ機能の中から独自のカスタムが可能
- 管理者負担軽減!導入から運用、保守まですべて一括対応。
- 24時間365日の障害検知・切り分けから復旧対応までサポート!
株式会社USEN ICT Solutionsが提供する「ビジネスセキュリティ(VSR)」は、UTMを中心としたマネージド型のセキュリティサービスです。IDS/IPSを含む不正侵入対策機能を備え、ネットワーク通信を24時間365日監視します。導入から運用、保守までを一括で提供しており、設定変更や障害検知、復旧対応にも対応しています。
| 提供形態 | オンプレミス / ハードウェア | 無料トライアル | ー |
| 参考価格 | ー | ||
※"ー"の情報はITトレンド編集部で確認できなかった項目です。詳細は各企業にお問い合わせください。
SecureSoft Sniper IPS (株式会社セキュアソフト)
- 日本語GUIで直感的な操作が可能
- 大量のトラフィックに対しても遅延なく正確に検知
- バイパス機能で障害発生時も正常な通信を確保
Sophos Firewall (ソフォス株式会社)
- 各拠点で設定する必要なし!本社で導入作業が完結
- あらゆる規模の企業に対応できる豊富なラインナップ!
- リモートアクセスでは特定領域にアクセスして機密情報を保護可能
McAfeeNetworkSecurityPlatform (Musarubra Japan株式会社)
- 統合検知で高精度、低誤検知を実現。
- 専用ハード設計で10Gbps~100Gbps級通信に対応。
- 複数センサーを集中管理し、VIPSで運用可能。
EdgeIPS (トレンドマイクロ株式会社)
- ZDI脆弱性DBと仮想パッチでリスク低減。
- 監視・防御モードを切り替え、運用に合わせた保護を提供。
- デュアル冗長ユニットによる自動フェイルオーバー。
TiFRONT (トライポッドワークス株式会社)
- 不正通信を自動ブロックし内部拡散を防止
- ネットワーク挙動からマルウェア拡散を検知・遮断
- クラウド型で複数拠点の有線・無線を統合管理
不正侵入検知/防御サービス(IDS/IPS)
株式会社IDCフロンティアが提供する「不正侵入検知/防御サービス(IDS/IPS)」は、ネットワーク環境を24時間365日監視し、企業の情報資産を守ります。データセンター内に専用アプライアンスを設置するタイプと、サーバに直接エージェントをインストールする2つの導入形態を用意。セキュリティの専門家による運用代行もオプションで利用できます。
Symantec Endpoint Security
Broadcom Inc.が提供する「Symantec Endpoint Security」は、標的型対策にも対応できるエンドポイントセキュリティです。PCやモバイル、IoT機器などあらゆる端末を多層防御で保護します。アプライアンスとクラウド、両方を組みあわせたハイブリッドから、自社環境にあわせて選択可能です。
「侵入されてから気づく」では遅い。攻撃を“防ぐ仕組み”を。
高度なサイバー攻撃は、すでに社内ネットワークに侵入してから数週間、潜伏するケースもあります。
そのため、IDS/IPSのようなリアルタイム検知・防御の仕組みを経営レベルで理解し、投資判断することが重要です。
今話題のサイバー攻撃を踏まえて、自社に最適な侵入検知・防御システムを選びましょう。
ITトレンドで過去に不正侵入検知・防御システム(IDS・IPS)を資料請求した方のお悩みや要望から作成した簡単な質問に答えるだけで、最適なシステムを案内します。
無料で今すぐ利用できますので、下のリンクから診断を開始してください。
▶不正侵入検知・防御システム(IDS・IPS) おすすめ比較・無料診断
IDS・IPSに関するよくある質問(FAQ)
ここでは、IDS・IPSの導入に関してよくある質問をFAQ形式でまとめました。
- Q1:ファイアウォールがあれば不要ですか?
- いいえ、ファイアウォールだけでは不十分です。ファイアウォールは主にIPアドレスやポート番号に基づいて通信を制御しますが、通信の中身までは検査しません。一方、IDS・IPSは通信パケットの中身を分析し、アプリケーションの脆弱性を突く攻撃などを検知・防御します。両者は防御する層が異なるため、組み合わせて使用することでセキュリティレベルが向上します。
- Q2:中小企業でも必要ですか?
- はい、必要性が高まっています。サイバー攻撃は企業の規模を問わず行われており、サプライチェーンの脆弱な部分を狙った攻撃も増えています。IDS・IPSを導入することで、自動化された攻撃やランサムウェアの侵入経路となる攻撃を未然に防ぐ効果が期待できます。クラウド型など、比較的低コストで導入できるサービスも増えているため、事業規模に応じた対策を検討することが重要です。
- Q3:無料(OSS)のIDS/IPSはどうですか?
- 「Snort」や「Suricata」といったオープンソースソフトウェア(OSS)のIDS/IPSも存在します。コストをかけずに導入できる点が最大のメリットですが、導入設定やシグネチャの管理、トラブルシューティングなどをすべて自力で行う必要があります。高度な専門知識と運用スキルが求められるため、商用製品のようなベンダーサポートがない点を理解したうえで利用を検討する必要があります。
まとめ
IDS・IPS製品は、ネットワークへの不正侵入を検知・防御するセキュリティ対策ツールです。ファイアウォールやWAFとは守備範囲や対応可能な攻撃の種類が異なるため、併用も視野に入れて検討するのが効果的です。
製品選定の際は、「検知精度と誤検知率」「チューニング代行の有無」「防御できる攻撃の種類」「サポート内容」などを比較し、自社の環境に合った製品を見極めましょう。
この記事で紹介した多くの製品は、実際に企業の現場で導入・活用されています。まずは製品資料を取り寄せてみて、次のステップに進みましょう。



